


Im heutigen digitalen Zeitalter haben sich Cyber-Crawler-Roboter zu leistungsstarken Werkzeugen mit einem breiten Anwendungsspektrum entwickelt, von der industriellen Automatisierung bis hin zur Datenerfassung und -überwachung. Als Lieferant von [Crawler Robot] ist die Gewährleistung der Sicherheit dieser Roboter nicht nur eine technische Notwendigkeit, sondern auch eine moralische und geschäftliche Verantwortung. In diesem Blogbeitrag werden die wichtigsten Überlegungen und Best Practices zum Schutz der Sicherheit von Cyber-Crawler-Robotern untersucht.
Die Bedrohungslandschaft verstehen
Bevor wir uns mit Sicherheitsmaßnahmen befassen, ist es wichtig, die potenziellen Bedrohungen zu verstehen, denen Cyber-Crawler-Roboter ausgesetzt sind. Diese Bedrohungen lassen sich grob in die folgenden Bereiche einteilen:
1. Malware und Viren
Wie jedes andere vernetzte Gerät sind Cyber-Crawler-Roboter anfällig für Malware und Viren. Schädliche Software kann über infizierte USB-Laufwerke, Netzwerkangriffe oder anfällige Softwarekomponenten eingeführt werden. Nach einer Infektion kann die Funktionalität des Roboters beeinträchtigt werden, was zu Datendiebstahl, Systemausfällen oder sogar zur unbefugten Steuerung des Roboters führen kann.
2. Unbefugter Zugriff
Cyber-Crawler-Roboter sammeln und übermitteln häufig sensible Daten, etwa Betriebsgeheimnisse, Kundeninformationen oder Umweltdaten. Ein unbefugter Zugriff auf diese Daten kann schwerwiegende Folgen haben, einschließlich finanzieller Verluste, Reputationsschäden und rechtlicher Haftung. Angreifer können versuchen, durch Brute-Force-Angriffe, das Erraten von Passwörtern oder das Ausnutzen von Sicherheitslücken Zugriff auf die Steuerungssysteme, Sensoren oder Kommunikationskanäle des Roboters zu erhalten.
3. Risiken der drahtlosen Kommunikation
Viele Cyber-Crawler-Roboter nutzen drahtlose Kommunikationsprotokolle wie Wi-Fi, Bluetooth oder ZigBee, um Daten zu übertragen und Befehle zu empfangen. Diese drahtlosen Kanäle sind anfällig für Lauschangriffe, Störungen und Man-in-the-Middle-Angriffe. Angreifer können die übertragenen Daten abfangen, die an den Roboter gesendeten Befehle manipulieren oder die Kommunikationsverbindung stören, was zu unvorhersehbarem Verhalten oder Kontrollverlust führen kann.
4. Physisches Eindringen
Neben Cyber-Bedrohungen sind Cyber-Crawler-Roboter auch anfällig für physisches Eindringen. Angreifer könnten versuchen, physisch auf den Roboter zuzugreifen, um Daten zu stehlen, seine Komponenten zu verändern oder seinen Betrieb zu sabotieren. Dies kann in Industrie- oder Außenumgebungen, in denen der Roboter möglicherweise längere Zeit unbeaufsichtigt bleibt, eine besondere Herausforderung darstellen.
Best Practices zur Gewährleistung der Sicherheit
Um diese Bedrohungen abzuschwächen und die Sicherheit von Cyber-Crawler-Robotern zu gewährleisten, sollten die folgenden Best Practices implementiert werden:
1. Sicheres Hardware-Design
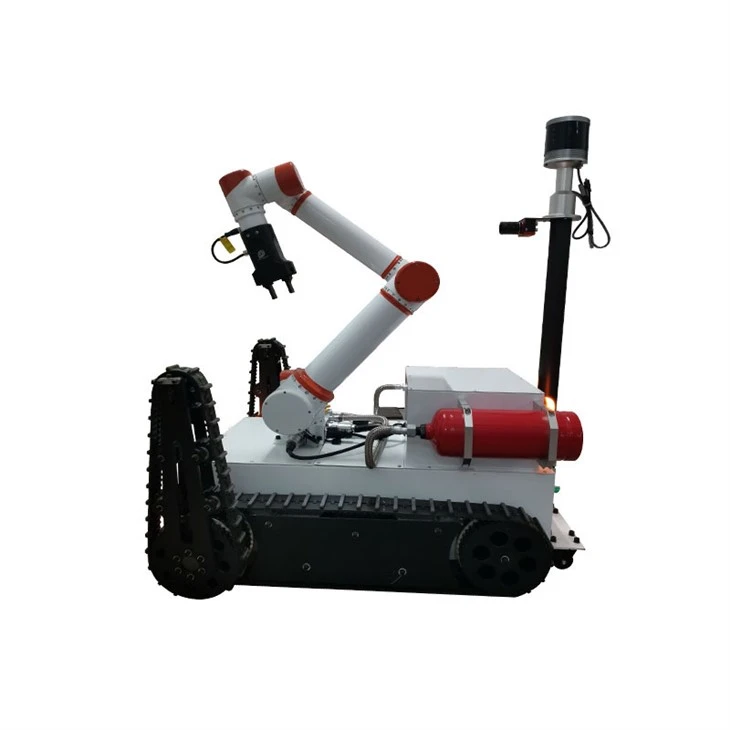
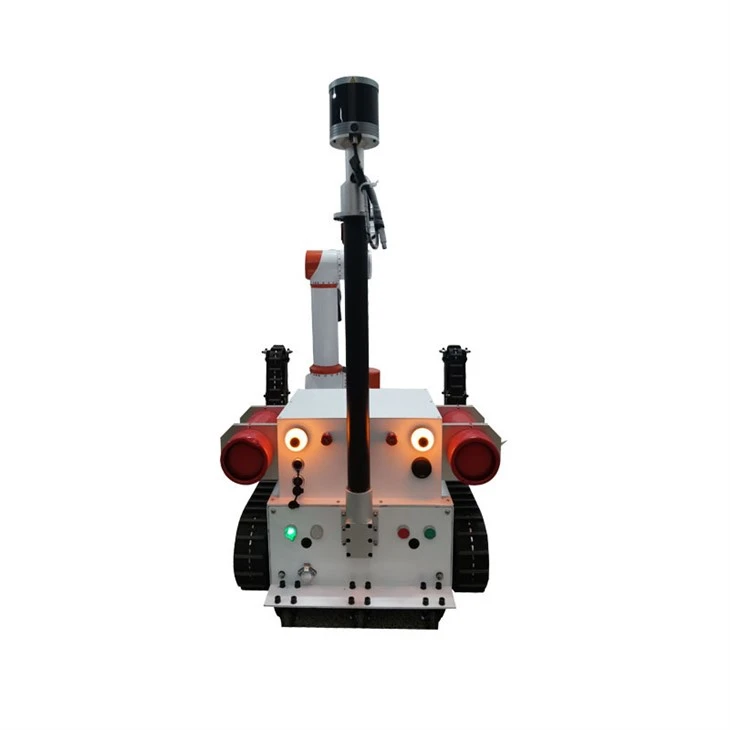
Die Sicherheit eines Cyber-Crawler-Roboters beginnt mit seinem Hardware-Design. Der Roboter sollte aus sicheren Hardwarekomponenten gebaut sein, die resistent gegen Manipulationen und physische Angriffe sind. Dazu gehört die Verwendung sicherer Mikrocontroller, Verschlüsselungschips und manipulationssicherer Gehäuse. Darüber hinaus sollten die Stromversorgungs- und Kommunikationsschnittstellen des Roboters vor elektrischen Störungen und Kurzschlüssen geschützt sein.
2. Sichere Softwareentwicklung
Die auf dem Cyber-Crawler-Roboter laufende Software ist ein weiterer wichtiger Aspekt seiner Sicherheit. Die Software sollte unter Verwendung sicherer Codierungspraktiken wie Eingabevalidierung, Fehlerbehandlung und Authentifizierungsmechanismen entwickelt werden. Regelmäßige Software-Updates sollten veröffentlicht werden, um Sicherheitslücken zu schließen und die Leistung des Roboters zu verbessern. Darüber hinaus sollte die Software vor Reverse Engineering und unbefugter Änderung geschützt werden.
3. Netzwerksicherheit
Die Netzwerkinfrastruktur, die zur Verbindung des Cyber-Crawler-Roboters mit anderen Geräten und Systemen verwendet wird, sollte sicher sein. Dazu gehört die Verwendung sicherer Netzwerkprotokolle wie TCP/IP mit SSL/TLS-Verschlüsselung, um über das Netzwerk übertragene Daten zu verschlüsseln. Darüber hinaus sollte das Netzwerk durch Firewalls, Intrusion-Detection-Systeme und andere Sicherheitsmaßnahmen geschützt werden, um unbefugten Zugriff und Angriffe zu verhindern.
4. Authentifizierung und Autorisierung
Um sicherzustellen, dass nur autorisierte Benutzer auf den Cyber-Crawler-Roboter zugreifen und ihn steuern können, sollten Authentifizierungs- und Autorisierungsmechanismen implementiert werden. Dazu gehören die Verwendung sicherer Passwörter, Multi-Faktor-Authentifizierung und rollenbasierte Zugriffskontrolle. Darüber hinaus sollte der Roboter so konfiguriert sein, dass er alle Benutzeraktivitäten und Zugriffsversuche zu Prüfzwecken protokolliert.
5. Datenverschlüsselung
Alle sensiblen Daten, die der Cyber-Crawler-Roboter erfasst und übermittelt, sollten verschlüsselt werden. Dazu gehören Daten, die im internen Speicher des Roboters gespeichert sind, sowie Daten, die über das Netzwerk übertragen werden. Um die Daten vor unbefugtem Zugriff und Abfangen zu schützen, sollten Verschlüsselungsalgorithmen wie AES eingesetzt werden.
6. Regelmäßige Sicherheitsaudits und -tests
Um die dauerhafte Sicherheit des Cyber-Crawler-Roboters zu gewährleisten, sollten regelmäßige Sicherheitsüberprüfungen und -tests durchgeführt werden. Dazu gehören Penetrationstests, Schwachstellenscans und Sicherheitsbewertungen. Diese Tests sollten von qualifizierten Sicherheitsexperten durchgeführt werden, um etwaige Sicherheitslücken zu identifizieren und zu beheben, bevor sie von Angreifern ausgenutzt werden können.
Unser Engagement für Sicherheit
Als Lieferant von [Crawler Robot] verpflichten wir uns, die Sicherheit unserer Produkte zu gewährleisten. Wir befolgen während des gesamten Design-, Entwicklungs- und Herstellungsprozesses strenge Sicherheitsstandards und Best Practices. Unsere Roboter basieren auf sicheren Hardwarekomponenten und sind durch erweiterte Sicherheitsfunktionen wie Verschlüsselung, Authentifizierung und Zugriffskontrolle geschützt. Darüber hinaus stellen wir regelmäßig Software-Updates bereit, um Sicherheitslücken zu schließen und die Leistung unserer Roboter zu verbessern.
Um die Sicherheit unserer Produkte weiter zu erhöhen, bieten wir außerdem umfassende Sicherheitsdienstleistungen an, darunter Sicherheitsaudits, Penetrationstests und Sicherheitsschulungen. Unser Team aus erfahrenen Sicherheitsexperten kann Ihnen dabei helfen, alle mit Ihrem Cyber-Crawler-Roboter verbundenen Sicherheitsrisiken zu identifizieren und zu beheben und sicherzustellen, dass er Ihren spezifischen Sicherheitsanforderungen entspricht.
Abschluss
Die Gewährleistung der Sicherheit eines Cyber-Crawler-Roboters ist ein komplexer und fortlaufender Prozess, der einen umfassenden Ansatz erfordert. Indem Sie die Bedrohungslandschaft verstehen, Best Practices für die Sicherheit implementieren und sich zu fortlaufenden Sicherheitsüberprüfungen und -tests verpflichten, können Sie das Risiko von Sicherheitsverletzungen erheblich reduzieren und Ihren Roboter und die von ihm gesammelten Daten schützen.
Wenn Sie daran interessiert sind, mehr über unseren [Crawler Robot] zu erfahren und wie wir Ihnen bei der Gewährleistung seiner Sicherheit helfen können, zögern Sie bitte nicht, uns zu kontaktieren [Kontaktdetails oder Anfragemechanismus]. Gerne besprechen wir Ihre spezifischen Anforderungen und bieten Ihnen eine maßgeschneiderte Lösung.
Referenzen
- Noch offen. Praktische Richtlinien zur Sicherung industrieller Steuerungssysteme.
- Noch offen. Cybersicherheit für Geräte im Internet der Dinge (IoT): Ein umfassender Überblick.
- Noch offen. Sichere Codierungspraktiken für eingebettete Systeme.